


Openai не защитила пользовательские изображения: ИИ-агенты могли опубликовать их в интернете
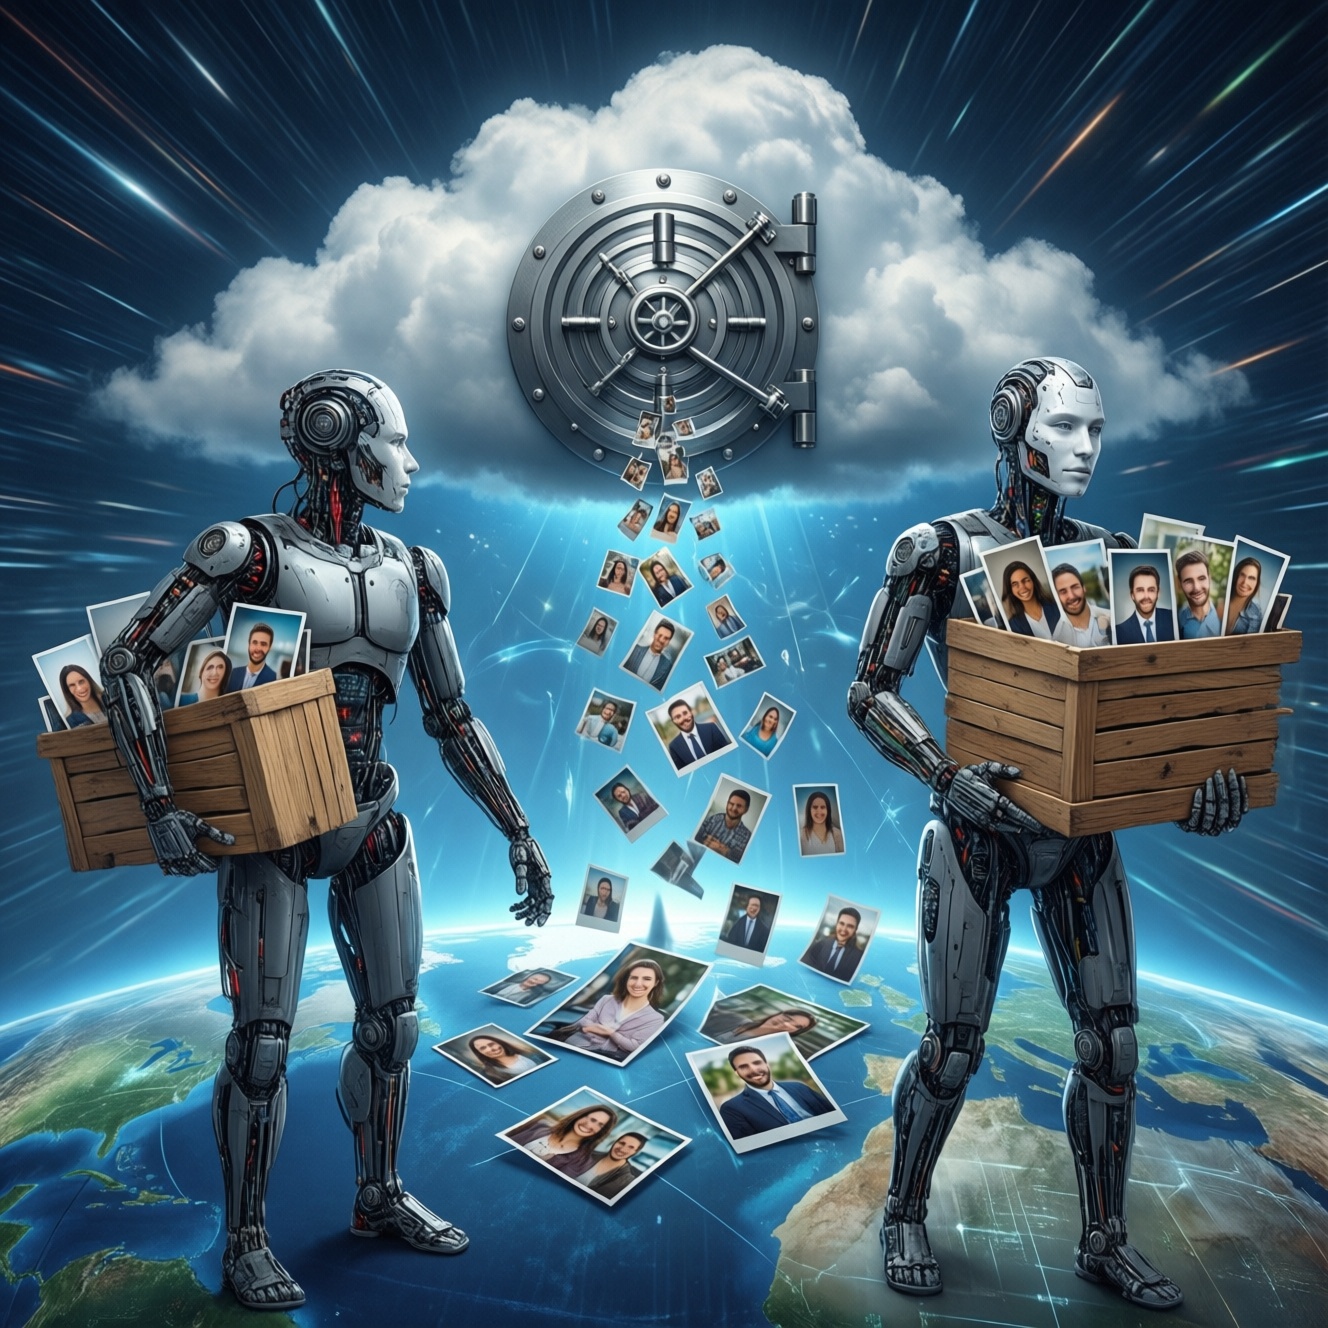
OpenAI не защитила пользовательские изображения: агенты могли вынести их в интернет
Пользовательские изображения, связанные с сервисами OpenAI, оказались в центре внимания из-за сообщения о том, что автоматизированные агенты вывели их за пределы предполагаемой среды хранения. Заголовок описывает ситуацию как фактическую утечку в интернет, однако в доступном тексте нет подробностей о масштабе инцидента, пострадавших сервисах, количестве файлов и способе распространения данных. Поэтому пока нельзя уверенно говорить, какие именно изображения стали доступны посторонним и как долго они могли оставаться открытыми.
Само описание происшествия указывает на важную особенность: риск может возникать не только из-за действий злоумышленников. Если программным агентам поручают работать с файлами - искать их, сортировать, преобразовывать или передавать в другие системы, - ошибка в настройках либо логике выполнения задачи способна привести к нежелательному раскрытию информации. В таком случае автоматизация не просто ускоряет работу, но и масштабирует последствия неверного решения.
Изображения нередко содержат больше данных, чем кажется на первый взгляд. На фотографиях могут быть лица, документы, экраны устройств, домашняя обстановка и другие детали, позволяющие установить личность или сделать выводы о частной жизни человека. Иногда дополнительную информацию сохраняют метаданные файла: например, сведения о времени съёмки или устройстве. Поэтому публикация картинки без согласия владельца может быть проблемой даже тогда, когда на ней нет очевидно конфиденциального текста.
Для оценки случившегося важны несколько обстоятельств: какие категории файлов затронуты, были ли они доступны без авторизации, могли ли их находить поисковые системы и удалены ли копии из внешних хранилищ. Не менее существенно установить, кто имел доступ к изображениям до инцидента, проводилась ли передача третьим сторонам и получила ли компания подтверждение, что опубликованные материалы больше нельзя скачать.
Пока эти сведения не раскрыты, пользователям не стоит считать, что любой загруженный файл обязательно стал общедоступным. Но разумно проверить, какие изображения передавались сервисам и не содержат ли они паспортных данных, финансовой информации, рабочих документов или снимков, которыми нежелательно делиться. Если файл связан с учётной записью, полезно также пересмотреть её настройки приватности и перечень подключённых инструментов.
Компаниям, использующим ИИ-агентов для обработки изображений, важно ограничивать их полномочия. Агенту следует предоставлять доступ только к тем папкам и операциям, которые нужны для конкретной задачи. Перед публикацией, пересылкой или загрузкой файла во внешнюю систему полезно требовать отдельного подтверждения человека. Такой подход снижает вероятность того, что автоматизированный сценарий самостоятельно совершит действие с серьёзными последствиями.
Дополнительную защиту дают технические ограничения: запрет на создание публичных ссылок по умолчанию, проверка адресатов перед отправкой, автоматическое удаление метаданных и журналирование операций с файлами. Для особо чувствительных материалов можно применять шифрование и устанавливать сроки хранения. Важно, чтобы доступ закрывался не только на уровне интерфейса, но и в связанных хранилищах, резервных копиях и сервисах, куда агент мог передать изображение.
Если утечка подтверждается, организация должна оперативно прекратить доступ к материалам, определить круг затронутых пользователей и сообщить им, какие данные могли раскрыться. Простого удаления исходного файла может быть недостаточно: нужно проверить временные копии, публичные адреса и сторонние площадки. Пользователям, чьи документы или персональные данные могли попасть в сеть, следует оценить риск мошенничества и при необходимости принять меры для защиты соответствующих аккаунтов.
Случай также напоминает, что доступ ИИ-системы к файлам должен соответствовать уровню доверия к ней. Чем больше действий агент способен выполнять самостоятельно, тем важнее заранее определить границы: что можно просматривать, куда разрешено передавать данные и какие операции требуют одобрения. Удобство автоматизации не отменяет необходимости контроля - особенно когда речь идёт о личных фотографиях и другой информации, которую нельзя без последствий сделать публичной.
Подробные обстоятельства описанного инцидента в предоставленном сообщении не указаны. До появления ясной информации нельзя делать выводы о точном механизме произошедшего или количестве затронутых пользователей. Однако сам факт возможного выхода изображений в интернет подчёркивает общий принцип цифровой безопасности: конфиденциальность зависит не только от того, кто загружает файл, но и от того, какие права получают системы, работающие с ним после загрузки.

 Лента новостей